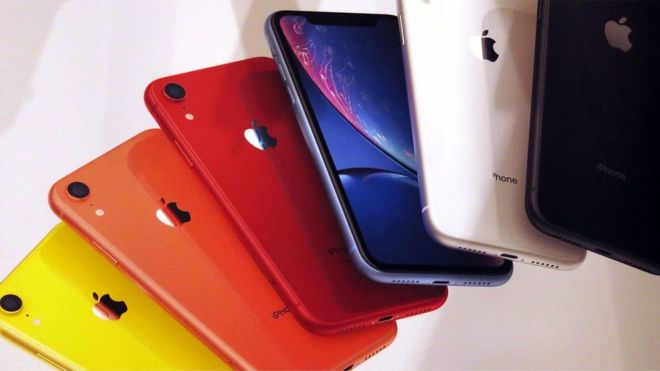
پژوهشگران امنیتی گوگل شواهدی از “تلاش مداوم” برای هک آیفونها در طول دو سال اخیر پیدا کردهاند.
گفته میشود که این حمله با استفاده از وبسایتهایی انجام شده که به صورت ناخواسته بدافزارهایی را برای گردآوری محتوا، تصاویر و دادههای دیگر در خود جا داده بودند.
این حمله به طور مفصل در مجموعهای از نوشتههای فنی توسط یا بیر شرح داده شده است. آقای بیر کارشناس امنیت سایبری و یکی از اعضای پروژه صفر است.
پروژه صفر، کارگروهی متشکل از خبرگان امنیت سایبری است که برای گوگل و در جهت مقابله با حمله روز صفر تلاش میکنند.
آقای بیر نوشته: “یک مراجعه ساده به سایت هکشده کافی بود تا سرور بهرهجو (Exploit) به دستگاه شما حمله کند، و اگر موفق شد، یک رصدگر را نصب کند”.
آقای بیر و تیمش میگویند که حملهکنندگانی را یافتهاند که از ۱۲ ایراد امنیتی جداگانه جهت لطمه زدن به دستگاهها استفاده میکردند. بیشتر آنها باگهای سافاری بودند که مرورگر پیشفرض محصولات اپل است.
این کد رصدگر در آیفون قربانی میتواند به دادههای عظیمی شامل دفترچه تلفن، تصاویر و دادههای موقعیت مکانی GPS دسترسی داشته باشد. آقای بیر میکوید این اطلاعات هر ۶۰ ثانیه به یک سرور خارجی فرستاده میشوند.
این بدافزار همچنین توانایی گردآوری دادههای اپلیکیشنهایی چون اینستاگرام، واتساپ و تلگرام را دارد. فهرست آقای بیر شامل محصولات گوگل چون جیمیل و هنگاوت نیز میشود.
اپل به بیبیسی گفت که مایل به اظهار نظر در این زمینه نیست.
پینوشت:
این نوشتهها را باید در بستر مکان و زمان انتشارشان خواند. اطلاعات ممکن است دیگر بهروز نباشند؛ سایتها و سرویسها ممکن است تغییر کرده یا از دسترس خارج شده باشند و وضعیت شرکتها، افراد و رخدادها نیز عوض شده باشد. نظر کنونی نویسنده به علت تجربه زیست و آموزش، ممکن است متفاوت باشد و نوشتههای پیشین او را نقض کند.


بدون دیدگاه! نخستین کسی باشید که دیدگاهی مینویسد.